Атаки з використанням троянського коня
Атаки з використанням троянського коня передбачають застосування шкідливого коду або програмного забезпечення, яке виглядає легітимним і надійним та створене для того, щоб обманом змусити вас завантажити його й запустити на своєму комп'ютері. Його мета — перебрати контроль над вашим комп'ютером і завдати шкоди, порушити його роботу, викрасти дані або вчинити інші шкідливі дії.
Атаки типу «водопій» (Watering Hole)
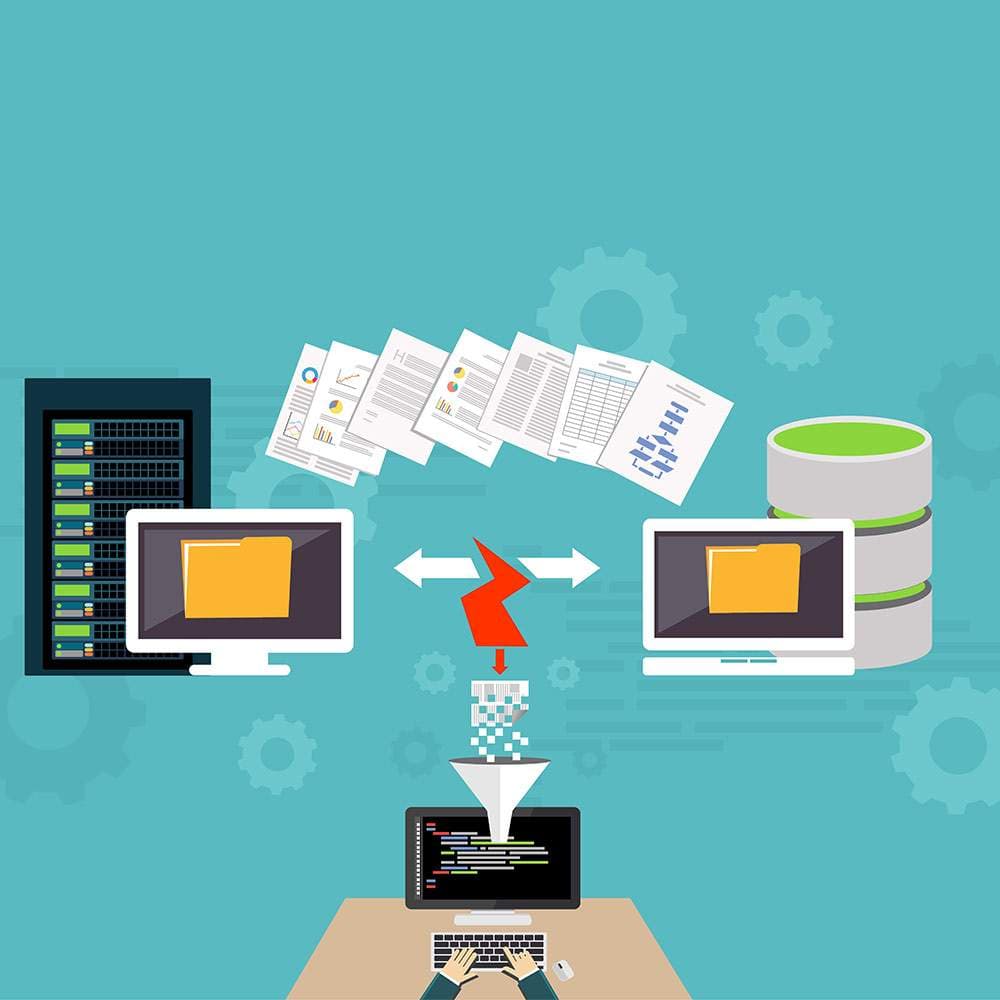
Атаки типу «водопій» (watering hole) відбуваються, коли зловмисники вивчають легітимні та надійні вебсайти, які працівники організації часто відвідують. Потім вони шукають вразливості в цих сайтах і впроваджують скрипт, що перенаправляє відвідувачів на інший шкідливий сайт. Коли ціль потім потрапляє на цей шкідливий сайт, там розміщується шкідливе ПЗ, і скомпрометований вебсайт тепер здатний заразити ціль, передаючи великий обсяг інформації. Його також можна використовувати, щоб стежити й шпигувати за організацією та її діяльністю.
Атаки типу «водопій» (watering hole) відбуваються, коли зловмисники вивчають легітимні та надійні вебсайти, які працівники організації часто відвідують. Потім вони шукають стежити й шпигувати за організацією.
Телефонний фішинг
Телефонний фішинг, як видно з назви, використовує телефонні дзвінки, спрямовані на отримання конфіденційної інформації, і маскує їх під дзвінки технічної підтримки та служби обслуговування клієнтів від банків, державних установ, друзів тощо. Такі шахрайські схеми націлені або на отримання конфіденційної інформації, або на те, щоб змусити людей завантажити на свій комп'ютер шкідливе ПЗ, яке можна використати для викрадення інформації.
Атаки соціальної інженерії
Як бачите, зловмисники застосовують різні засоби для проведення атак соціальної інженерії. Серед них електронні листи, голосові дзвінки або IVR, SMS чи інші повідомлення в соцмережах, ненадійні вебсайти зі спокусливими пропозиціями, які вимагають перейти за посиланням або зареєструватися, вказавши персональні дані, а також методи, про які жертва може навіть не здогадуватися, — усе це, щоб виманити конфіденційну інформацію.
Згідно зі звітом APWG 2018 року Phishing Activity Trends Report:
- Кількість унікальних фішингових сайтів, виявлених між четвертим кварталом 2017 року та першим кварталом 2018 року, зросла на 46 відсотків
- На початку 2018 року найчастіше атакували сервіси онлайн-платежів, далі — SAAS-провайдерів і постачальників вебпошти, фінансові установи та сервіси файлового хостингу й хмарного сховища
- До другого кварталу 2018 року понад третина всіх фішингових атак проводилася на вебсайтах із HTTPS
Як відбуваються фішингові атаки
Фішингові атаки зазвичай проводяться за допомогою електронних листів, повідомлень, що виглядають легітимно, на вебсайтах, у соціальних мережах, фальшивих телефонних дзвінків, миттєвих повідомлень, а також шкідливих і несанкціонованих застосунків, і є більш загальним, пошуковим, менш цілеспрямованим типом атаки.
Чому виникає фішинг
Фішинг — безумовно, найпопулярніша атака соціальної інженерії. Він обманом змушує жертву розкрити особисту чи конфіденційну інформацію, оскільки відправник видає себе за офіційного, уповноваженого або довіреного. Фішингові листи містять хитрі, а іноді й персоналізовані повідомлення з проханням перейти за посиланням або розкрити конфіденційну інформацію. Фішинг випадковий: закидається широка сітка в надії, що кілька людей клюнуть, а єдина мета — отримати цю конфіденційну інформацію.